

1. परिचय

धोखाधड़ी वाली गतिविधि में अक्सर, आपस में जुड़ी इकाइयों के छिपे हुए नेटवर्क शामिल होते हैं. उदाहरण के लिए, एक ही ईमेल पते, फ़ोन नंबर या पते को शेयर करने वाले कई खाते. पारंपरिक रिलेशनल डेटाबेस को इन जटिल, मल्टी-हॉप रिलेशनशिप को असरदार तरीके से क्वेरी करने में परेशानी हो सकती है.
BigQuery Graph की मदद से, ग्राफ़ डेटाबेस का इस्तेमाल करके इन नेटवर्क का बड़े पैमाने पर विश्लेषण किया जा सकता है. अपनी मौजूदा BigQuery टेबल के ऊपर प्रॉपर्टी ग्राफ़ तय किया जा सकता है. साथ ही, अपने डेटा में पैटर्न ढूंढने के लिए, ग्राफ़ क्वेरी लैंग्वेज (GQL) का इस्तेमाल किया जा सकता है.
धोखाधड़ी का पता लगाने के लिए, ग्राफ़ नेटवर्क का इस्तेमाल आम तौर पर किया जाता है. जैसे, धोखाधड़ी वाले नेटवर्क से जुड़े डिलीवरी पते पर ऑर्डर डिलीवर होने से रोकना या धोखाधड़ी वाले नेटवर्क से जुड़े पेमेंट रोकना.
इस कोडलैब में, BigQuery Graph का इस्तेमाल करके धोखाधड़ी का पता लगाने वाला समाधान बनाया जाएगा. आपको Cloud Storage से डेटा लोड करना होगा, प्रॉपर्टी ग्राफ़ बनाना होगा, और संदिग्ध कनेक्शन की पहचान करने के लिए ग्राफ़ क्वेरी का इस्तेमाल करना होगा.
आपको क्या सीखने को मिलेगा
- BigQuery डेटासेट बनाने और डेटा लोड करने का तरीका.
- डीडीएल का इस्तेमाल करके, प्रॉपर्टी ग्राफ़ तय करने का तरीका.
- GQL का इस्तेमाल करके, ग्राफ़ से क्वेरी करने का तरीका.
- धोखाधड़ी का पता लगाने के लिए, ग्राफ़ ऐनलिटिक्स का इस्तेमाल करने का तरीका.
आपको किन चीज़ों की ज़रूरत होगी
- बिलिंग की सुविधा वाला Google क्लाउड प्रोजेक्ट.
- BigQuery नोटबुक एनवायरमेंट (BigQuery Studio या Colab Enterprise).
लागत
इस लैब में, Google Cloud के ऐसे संसाधनों का इस्तेमाल किया जाता है जिनके लिए शुल्क लिया जाता है. अनुमानित लागत पांच डॉलर से कम है. हालांकि, इसके लिए ज़रूरी है कि काम पूरा होने के बाद संसाधनों को मिटा दिया जाए.
2. शुरू करने से पहले
कोई Google Cloud प्रोजेक्ट चुनना या नया बनाना
- Google Cloud Console में, प्रोजेक्ट चुनने वाले पेज पर जाकर, कोई Google Cloud प्रोजेक्ट चुनें या नया बनाएं.
- पक्का करें कि आपके Google Cloud प्रोजेक्ट के लिए बिलिंग की सुविधा चालू हो. बिलिंग चालू है या नहीं, यह देखने का तरीका जानें.
अपना एनवायरमेंट चुनना
इस लैब को चलाने के लिए, आपको नोटबुक एनवायरमेंट की ज़रूरत होगी. BigQuery Studio या Colab Enterprise का इस्तेमाल किया जा सकता है.
- Google Cloud Console में BigQuery पेज पर जाएं.
- ग्राफ़ क्वेरी चलाने के लिए, Python नोटबुक का इस्तेमाल किया जाएगा.
Cloud Shell शुरू करना
- Google Cloud Console में सबसे ऊपर, Cloud Shell चालू करें पर क्लिक करें.
- पुष्टि करने की प्रक्रिया की जांच करना:
gcloud auth list
- अपने प्रोजेक्ट की पुष्टि करें:
gcloud config get project
- अगर ज़रूरी हो, तो इसे सेट करें:
export PROJECT_ID=<YOUR_PROJECT_ID>
gcloud config set project $PROJECT_ID
एपीआई चालू करें
ज़रूरी BigQuery API को चालू करने के लिए, यह कमांड चलाएं:
gcloud services enable bigquery.googleapis.com
3. डेटा लोड करें
इस चरण में, BigQuery डेटासेट बनाया जाएगा और Cloud Storage से सैंपल डेटा लोड किया जाएगा.
सैंपल डेटा में कई CSV फ़ाइलें शामिल हैं, जो सिम्युलेट किए गए रीटेल एनवायरमेंट को दिखाती हैं:
customers.csv: ग्राहक के खाते की जानकारी.emails.csv: ईमेल पते.phones.csv: फ़ोन नंबर.addresses.csv: घर या ऑफ़िस के पते.customer_emails.csv,customer_phones.csv,customer_addresses.csv: टेबल लिंक की जा रही हैं.orders.csv: ऑर्डर का इतिहास. इसमें धोखाधड़ी के फ़्लैग भी शामिल हैं.
डेटासेट बनाना
टेबल सेव करने के लिए, fraud_demo नाम का डेटासेट बनाएं.
- इस कोडलैब के लिए, हम एसक्यूएल कमांड चलाएंगे. इन कमांड को BigQuery Studio > एसक्यूएल एडिटर में चलाया जा सकता है. इसके अलावा, Cloud Shell में
bq queryकमांड का इस्तेमाल किया जा सकता है.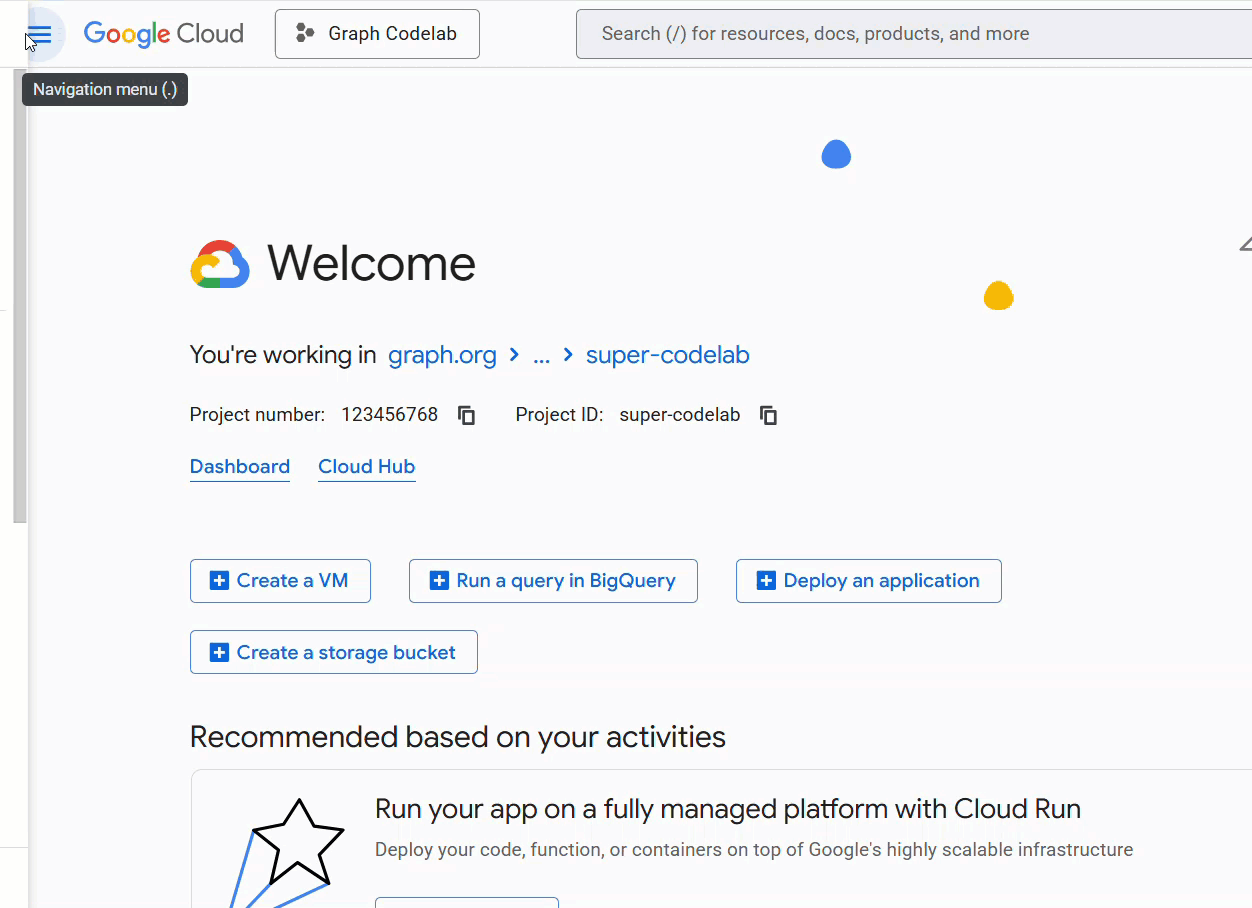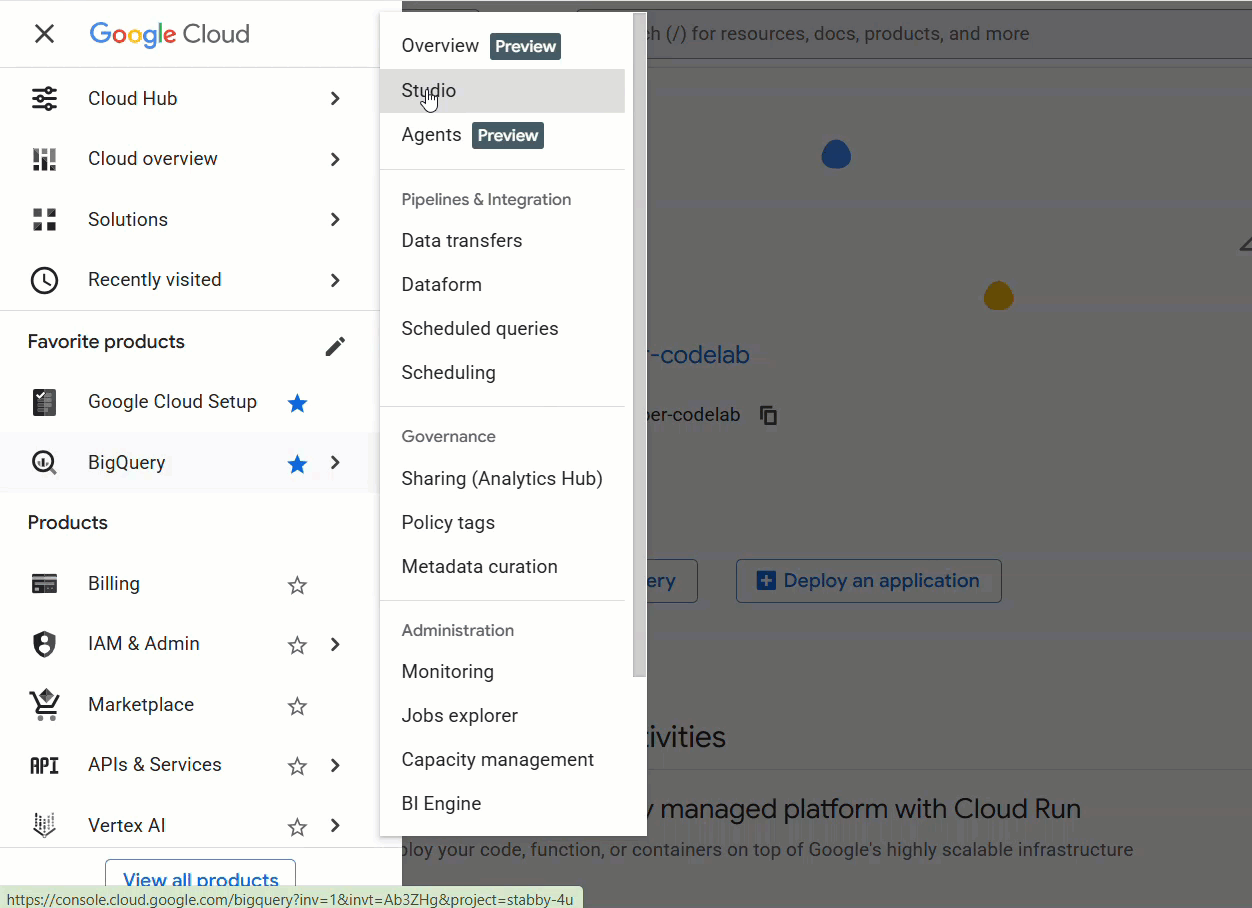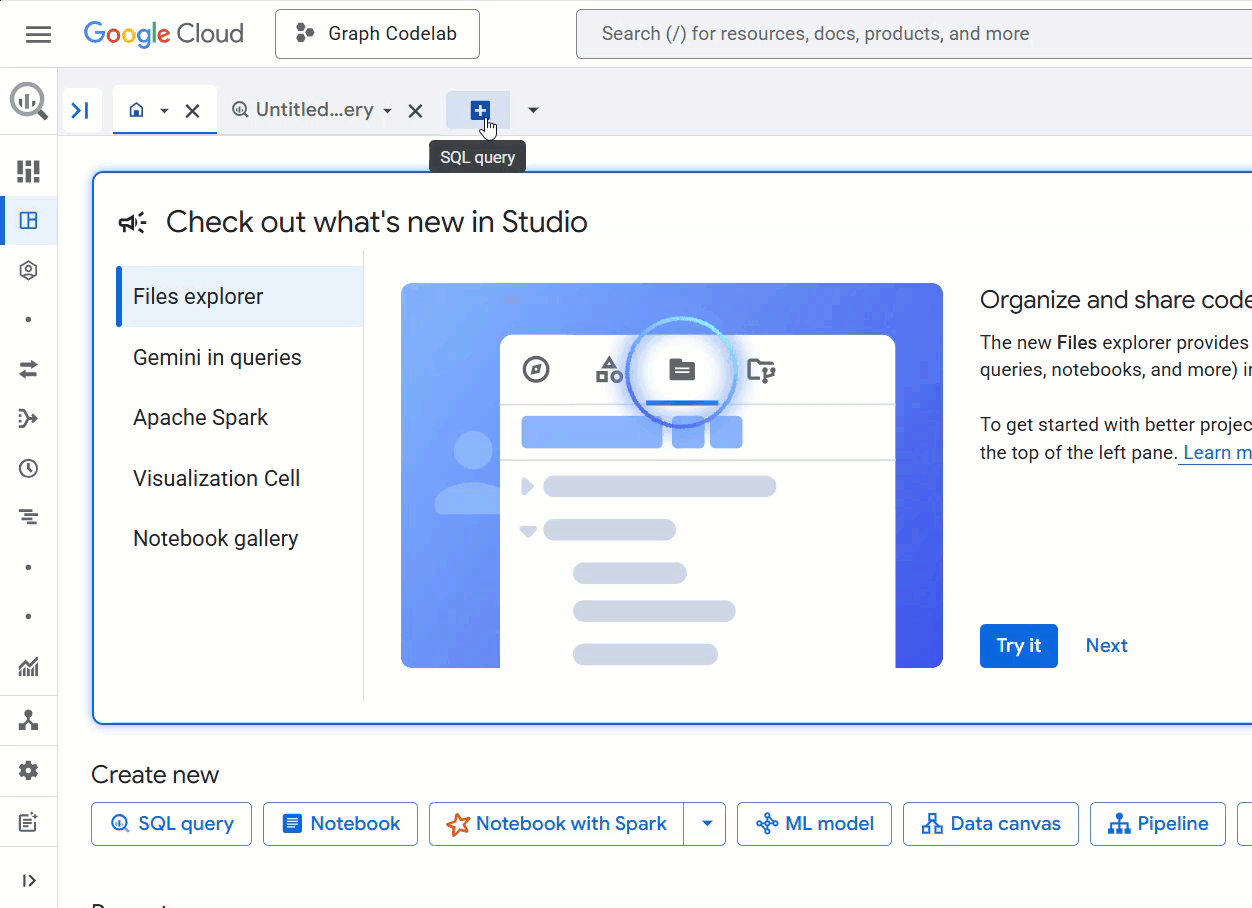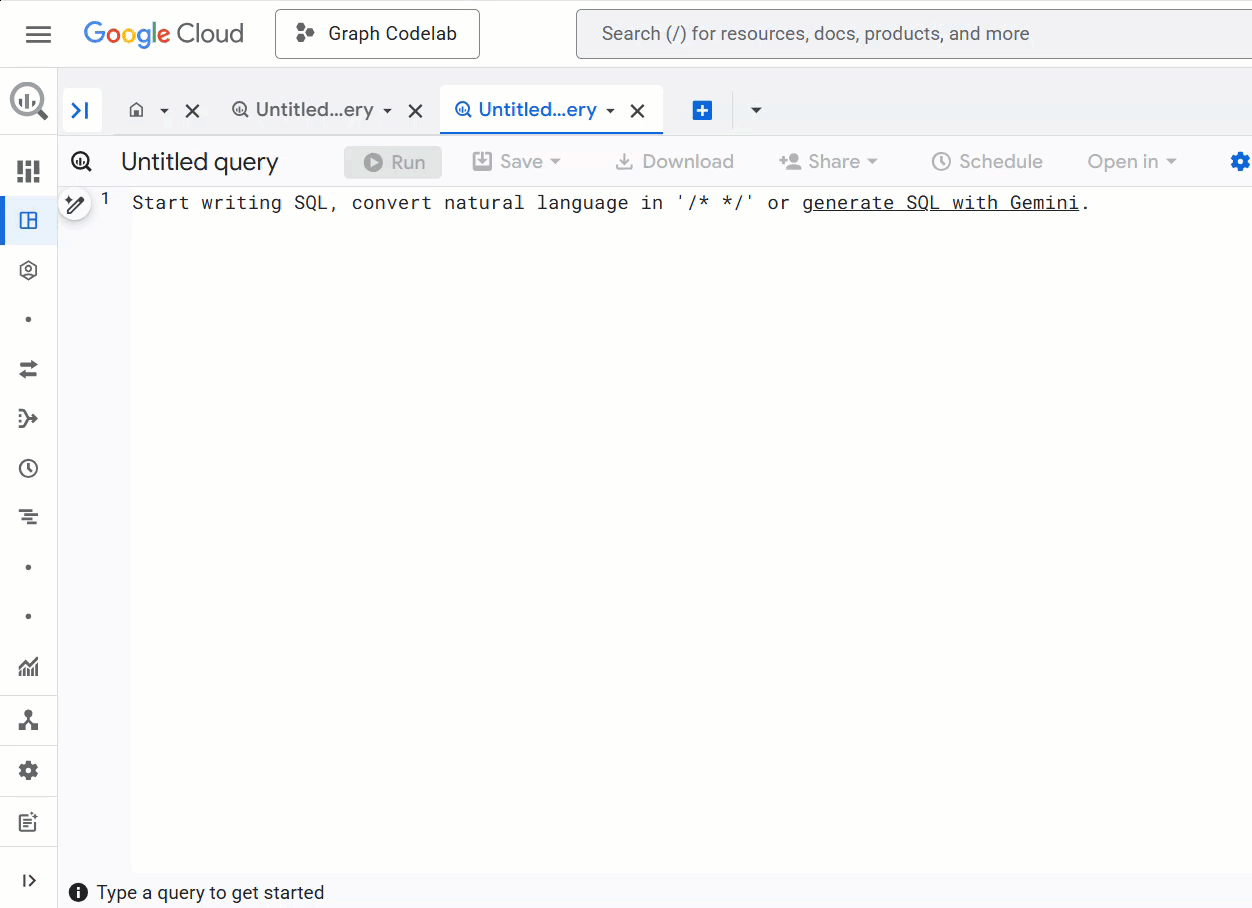 हम मान लेंगे कि कई लाइनों वाले स्टेटमेंट बनाने के बेहतर अनुभव के लिए, BigQuery SQL एडिटर का इस्तेमाल किया जा रहा है.
CREATE SCHEMA IF NOT EXISTS `fraud_demo` OPTIONS(location="US");
टेबल लोड करना
Cloud Storage से अपने डेटासेट में डेटा लोड करने के लिए, ये एसक्यूएल स्टेटमेंट चलाएं.
LOAD DATA OVERWRITE `fraud_demo.customers`
FROM FILES (
  format = 'CSV',
  uris = ['gs://sample-data-and-media/fraud-demo-data/customers.csv'],
  skip_leading_rows = 1
);

LOAD DATA OVERWRITE `fraud_demo.emails`
FROM FILES (
  format = 'CSV',
  uris = ['gs://sample-data-and-media/fraud-demo-data/emails.csv'],
  skip_leading_rows = 1
);

LOAD DATA OVERWRITE `fraud_demo.phones`
FROM FILES (
  format = 'CSV',
  uris = ['gs://sample-data-and-media/fraud-demo-data/phones.csv'],
  skip_leading_rows = 1
);

LOAD DATA OVERWRITE `fraud_demo.addresses`
FROM FILES (
  format = 'CSV',
  uris = ['gs://sample-data-and-media/fraud-demo-data/addresses.csv'],
  skip_leading_rows = 1
);

LOAD DATA OVERWRITE `fraud_demo.customer_emails`
FROM FILES (
  format = 'CSV',
  uris = ['gs://sample-data-and-media/fraud-demo-data/customer_emails.csv'],
  skip_leading_rows = 1
);

LOAD DATA OVERWRITE `fraud_demo.customer_phones`
FROM FILES (
  format = 'CSV',
  uris = ['gs://sample-data-and-media/fraud-demo-data/customer_phones.csv'],
  skip_leading_rows = 1
);

LOAD DATA OVERWRITE `fraud_demo.customer_addresses`
FROM FILES (
  format = 'CSV',
  uris = ['gs://sample-data-and-media/fraud-demo-data/customer_addresses.csv'],
  skip_leading_rows = 1
);

LOAD DATA OVERWRITE `fraud_demo.orders`
FROM FILES (
  format = 'CSV',
  uris = ['gs://sample-data-and-media/fraud-demo-data/orders.csv'],
  skip_leading_rows = 1
);
4. प्रॉपर्टी ग्राफ़ बनाना
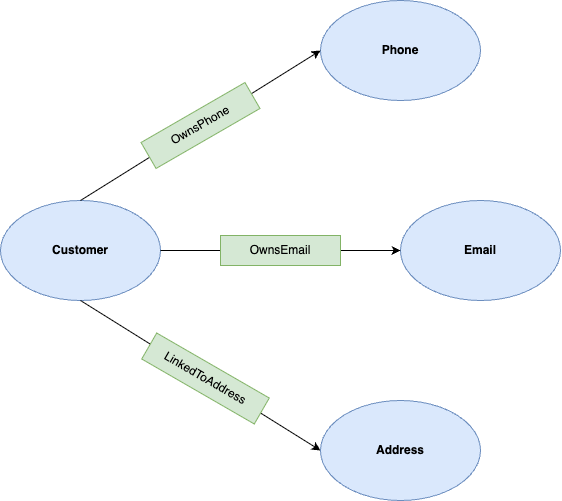
डेटा लोड होने के बाद, प्रॉपर्टी ग्राफ़ को तय किया जा सकता है. प्रॉपर्टी ग्राफ़ में नोड (इकाइयां) और एज (रिलेशनशिप) शामिल होते हैं.
इस लैब में, नोड ये हैं:
- ग्राहक: इससे खाते के मालिक की जानकारी मिलती है.
- फ़ोन: इससे फ़ोन नंबर का पता चलता है.
- ईमेल: इससे ईमेल पते की जानकारी मिलती है.
- पता: इससे कारोबार के पते की जानकारी मिलती है.
इसके फ़ायदे ये हैं:
- OwnsPhone: यह किसी ग्राहक को फ़ोन से कनेक्ट करता है.
- OwnsEmail: यह किसी ग्राहक को ईमेल से जोड़ता है.
- LinkedToAddress: यह किसी ग्राहक को पते से जोड़ता है.
ग्राफ़ बनाना
अपने fraud_demo डेटासेट में FraudDemo नाम का ग्राफ़ बनाने के लिए, यह डीडीएल स्टेटमेंट चलाएं.
CREATE OR REPLACE PROPERTY GRAPH fraud_demo.FraudDemo
  NODE TABLES(
    fraud_demo.customers
      KEY(account_id)
      LABEL Customer PROPERTIES(
        account_id,
        name),

    fraud_demo.emails
      KEY(email)
      LABEL Email PROPERTIES(
        email,
        email_type),

    fraud_demo.phones
      KEY(phone_number)
      LABEL Phone PROPERTIES(
        phone_number,
        phone_type),

    fraud_demo.addresses
      KEY(address)
      LABEL Address PROPERTIES(
        address,
        address_type)
  )
  EDGE TABLES(
    fraud_demo.customer_emails
      KEY(account_id, email)
      SOURCE KEY(account_id) REFERENCES customers(account_id)
      DESTINATION KEY(email) REFERENCES emails(email)
      LABEL OwnsEmail PROPERTIES(
        account_id,
        email,
        last_updated_ts),

    fraud_demo.customer_phones
      KEY(account_id, phone_number)
      SOURCE KEY(account_id) REFERENCES customers(account_id)
      DESTINATION KEY(phone_number) REFERENCES phones(phone_number)
      LABEL OwnsPhone PROPERTIES(
        account_id,
        phone_number,
        last_updated_ts),

    fraud_demo.customer_addresses
      KEY(account_id, address)
      SOURCE KEY(account_id) REFERENCES customers(account_id)
      DESTINATION KEY(address) REFERENCES addresses(address)
      LABEL LinkedToAddress PROPERTIES(
        account_id,
        address,
        last_updated_ts)
  );
5. नेटवर्क का विश्लेषण करें (2-हॉप)
BigQuery Studio में नई नोटबुक खोलें.

इस कोडलैब में, विज़ुअलाइज़ेशन और सुझाव वाले हिस्सों के लिए, हम BigQuery Studio में Google Colab नोटबुक का इस्तेमाल करेंगे. इससे हमें ग्राफ़ के नतीजों को आसानी से विज़ुअलाइज़ करने में मदद मिलती है.
कोड सेल में यह कोड चिपकाएं:
!pip install bigquery-magics==0.12.1
BigQuery Graph Notebook को IPython मैजिक के तौर पर लागू किया गया है. TO_JSON फ़ंक्शन के साथ %%bigquery मैजिक कमांड जोड़कर, नतीजों को विज़ुअलाइज़ किया जा सकता है. इसके बारे में यहां बताया गया है. इस चरण में, खातों के बीच आसान कनेक्शन ढूंढने के लिए, ग्राफ़ क्वेरी चलाई जाएगी. यह "2-हॉप" क्वेरी है, क्योंकि यह मिलते-जुलते नोड ढूंढने के लिए, शुरुआती नोड से दो हॉप आगे जाती है. उदाहरण के लिए, ग्राहक -> ईमेल -> ग्राहक.
सबसे पहले, हम निकोल वेड के खाते की जांच करेंगे. हमें दो हॉप के ज़रिए, उससे जुड़े सभी खाते ढूंढने हैं.
टू-हॉप क्वेरी चलाना
अपनी नोटबुक में यह क्वेरी चलाएं.
%%bigquery --graph
GRAPH fraud_demo.FraudDemo
MATCH
 p=(a:Customer)
  ( -[e:OwnsEmail|OwnsPhone|LinkedToAddress WHERE e.last_updated_ts < '2025-07-30']- (n) ){2}
WHERE a.account_id IN ("d2f1f992-d116-41b3-955b-6c76a3352657")
  -- Verify the final node in the hop array is a Customer
  AND 'Customer' IN UNNEST(LABELS(n[OFFSET(1)]))

RETURN TO_JSON(p) AS paths

नतीजों को समझना
इस क्वेरी में:
account_id"d2f1f992-d116-41b3-955b-6c76a3352657" (Nicole Wade) के साथCustomerनोड से शुरू होता है.- यह किसी भी एज
OwnsEmail,OwnsPhoneयाLinkedToAddressको फ़ॉलो करके, कनेक्ट करने वाले नोड (Phone,EmailयाAddress) तक पहुंचता है. - यह कनेक्ट करने वाले नोड से अन्य
Customerनोड तक, एज को वापस फ़ॉलो करता है. - किसी खास समय पर नेटवर्क की स्थिति देखने के लिए, टाइमस्टैंप (
last_updated_ts) के आधार पर एज को फ़िल्टर करता है.
आपको दिखेगा कि Zachary Cordova और Brenda Brown, एक ही पते के ज़रिए Nicole से जुड़े हैं.
6. नेटवर्क का विश्लेषण करना (4-हॉप)
इस चरण में, ज़्यादा जटिल संबंधों को ढूंढने के लिए क्वेरी को बड़ा किया जाएगा. हम चार-हॉप कनेक्शन खोजेंगे. इससे हमें उन खातों का पता लगाने में मदद मिलती है जो कई इंटरमीडिएट इकाइयों के ज़रिए जुड़े होते हैं. जैसे, ग्राहक A -> ईमेल -> ग्राहक B -> फ़ोन -> ग्राहक C.
हम यह भी देखेंगे कि समय के साथ इस नेटवर्क में क्या बदलाव होते हैं.
ऐक्शन से पहले का स्टेट
सबसे पहले, आइए 30 जुलाई, 2025 को मौजूद नेटवर्क पर नज़र डालते हैं.
यह क्वेरी चलाएं:
%%bigquery --graph
GRAPH fraud_demo.FraudDemo
MATCH p= ANY SHORTEST (a:Customer)
  ( -[e:OwnsEmail|OwnsPhone|LinkedToAddress WHERE e.last_updated_ts < '2025-07-30']- (n) ){3, 5}(reachable_a:Customer)
WHERE a.account_id IN ("d2f1f992-d116-41b3-955b-6c76a3352657")
  -- Ensure the final node in the dynamic chain is actually a Customer
  AND 'Customer' IN UNNEST(LABELS(n[OFFSET(ARRAY_LENGTH(n) - 1)]))
RETURN
  TO_JSON(p) AS paths,                   -- Array of all traversed edges
  ARRAY_LENGTH(e) AS hop_count

ऐक्शन के बाद का स्टेट
अब देखते हैं कि दो हफ़्ते बाद नेटवर्क कैसा दिखता है. हम उसी क्वेरी को फिर से चलाएंगे, लेकिन इस बार तारीख की पाबंदियां नहीं होंगी.
यह क्वेरी चलाएं:
%%bigquery --graph
GRAPH fraud_demo.FraudDemo
MATCH p= ANY SHORTEST (a:Customer)
  ( -[e:OwnsEmail|OwnsPhone|LinkedToAddress]- (n) ){3, 5}(reachable_a:Customer)
WHERE a.account_id IN ("d2f1f992-d116-41b3-955b-6c76a3352657")
  -- Ensure the final node in the dynamic chain is actually a Customer
  AND 'Customer' IN UNNEST(LABELS(n[OFFSET(ARRAY_LENGTH(n) - 1)]))

RETURN
  TO_JSON(p) AS paths,                   -- Array of all traversed edges
  ARRAY_LENGTH(e) AS hop_count

नतीजों को समझना
तारीख वाले फ़िल्टर हटाने पर, पूरे डेटासेट के लिए क्वेरी की जाती है. आपको दिखेगा कि नेटवर्क में काफ़ी बढ़ोतरी हुई है. निकोल वेड अब एक बड़े और आपस में जुड़े हुए ग्रुप का हिस्सा हैं. कनेक्ट किए गए नेटवर्क में तेज़ी से होने वाली बढ़ोतरी, धोखाधड़ी वाली संभावित गतिविधि का एक अहम संकेत है. जैसे, समय के साथ संसाधनों को शेयर करने वाला धोखाधड़ी करने वाला गिरोह.
7. धोखाधड़ी की रिपोर्ट जनरेट करना
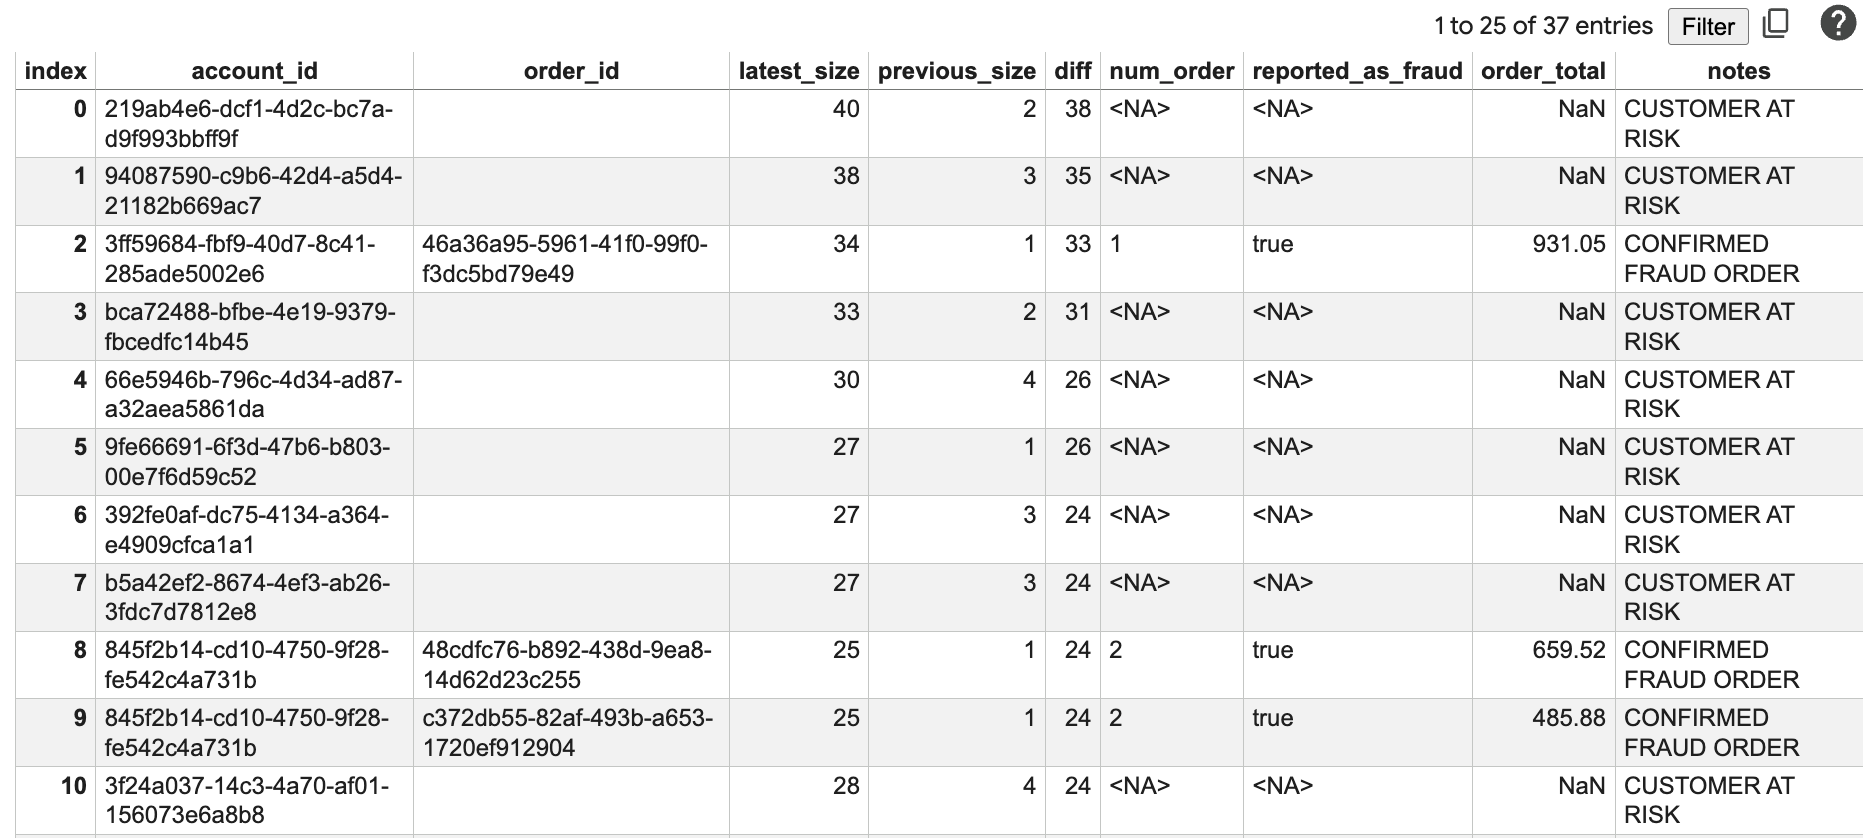
इस चरण में, आपको ग्राफ़ के आंकड़ों को कारोबार के पारंपरिक डेटा (ऑर्डर) के साथ जोड़ना होगा, ताकि धोखाधड़ी की पूरी जानकारी देने वाली रिपोर्ट जनरेट की जा सके. आपको जोखिम वाले खातों और धोखाधड़ी वाले संभावित ऑर्डर की पहचान करने का तरीका पता चलेगा.
यह क्वेरी ज़्यादा जटिल है. यह स्टैंडर्ड एसक्यूएल में ग्राफ़ क्वेरी को चलाने के लिए, GRAPH_TABLE का इस्तेमाल करता है. साथ ही, पिछले चरण में देखे गए "पहले" और "बाद" के स्टेटस के बीच, नेटवर्क के साइज़ (diff) में हुए बदलाव का हिसाब लगाता है.
धोखाधड़ी की रिपोर्ट वाली क्वेरी चलाना
अपनी नोटबुक में यह क्वेरी चलाएं.
%%bigquery --graph
WITH num_orders AS (
  SELECT account_id, COUNT(1) AS num_order
  FROM fraud_demo.orders
  WHERE order_time > '2025-07-30'
  GROUP BY account_id
),

orders AS (
  SELECT account_id, order_id, fraud, order_total
  FROM fraud_demo.orders
  WHERE order_time > '2025-07-30'
),

-- Use Quantified Path Patterns to find connections up to 4 hops away
latest_connect AS (
  SELECT
    account_id,
    ARRAY_LENGTH(ARRAY_AGG(DISTINCT connected_id)) AS size
  FROM GRAPH_TABLE(
    fraud_demo.FraudDemo
    MATCH (a:Customer)-[:OwnsEmail|OwnsPhone|LinkedToAddress]-{4}(connected:Customer)
    RETURN a.account_id AS account_id, connected.account_id AS connected_id
  )
  GROUP BY account_id
),

prev_connect AS (
  SELECT
    account_id,
    ARRAY_LENGTH(ARRAY_AGG(DISTINCT connected_id)) AS size
  FROM GRAPH_TABLE(
    fraud_demo.FraudDemo
    -- Apply the timestamp filter to EVERY edge in the 4-hop chain
    MATCH (a:Customer)
          (-[e:OwnsEmail|OwnsPhone|LinkedToAddress WHERE e.last_updated_ts < '2025-07-30']-(n)){4}
    WHERE 'Customer' IN UNNEST(LABELS(n[OFFSET(3)]))
    RETURN a.account_id AS account_id, n[OFFSET(3)].account_id AS connected_id
  )
  GROUP BY account_id
),

edge_changes AS (
  SELECT account_id, MAX(last_updated_ts) AS max_last_updated_ts
  FROM fraud_demo.customer_addresses
  GROUP BY account_id
)

SELECT
    la.account_id,
    o.order_id,
    la.size AS latest_size,
    COALESCE(pa.size, 0) AS previous_size,
    la.size - COALESCE(pa.size, 0) AS diff,
    nos.num_order,
    o.fraud AS reported_as_fraud,
    o.order_total,

    CASE
      WHEN (la.size - COALESCE(pa.size, 0)) > 10 AND nos.num_order IS NULL THEN "CUSTOMER AT RISK"
      WHEN (la.size - COALESCE(pa.size, 0)) > 10 AND nos.num_order IS NOT NULL AND o.fraud THEN "CONFIRMED FRAUD ORDER"
      WHEN (la.size - COALESCE(pa.size, 0)) > 10 AND nos.num_order IS NOT NULL AND NOT o.fraud THEN "POTENTIAL FRAUD ORDER"
      ELSE ""
    END AS notes
FROM latest_connect la
LEFT JOIN prev_connect pa ON la.account_id = pa.account_id
LEFT JOIN num_orders nos ON la.account_id = nos.account_id
LEFT JOIN orders o ON la.account_id = o.account_id
INNER JOIN edge_changes ec ON la.account_id = ec.account_id
WHERE nos.num_order > 1 OR (la.size - COALESCE(pa.size, 0)) > 10
ORDER BY diff DESC
नतीजों को समझना
इस रिपोर्ट में यह जानकारी दिखती है:
account_id: उस खाते का आईडी जिसका विश्लेषण किया जा रहा है.order_id: हाल ही का कोई ऑर्डर आईडी.latest_size: आज के समय में कनेक्टेड नेटवर्क का साइज़.previous_size: दो हफ़्ते पहले नेटवर्क का साइज़.diff: नेटवर्क के साइज़ में बढ़ोतरी.num_order: हाल ही में किए गए ऑर्डर की संख्या.reported_as_fraud: क्या ऑर्डर को धोखाधड़ी के तौर पर फ़्लैग किया गया है.order_total: ऑर्डर की कुल रकम.notes: नेटवर्क की ग्रोथ और ऑर्डर के इतिहास के आधार पर, जोखिम की स्थिति का हिसाब लगाया जाता है.
आपको ज़्यादा diff वैल्यू और ज़्यादा ऑर्डर टोटल वाले खाते दिखेंगे. ये खाते, आगे की जांच के लिए मुख्य उम्मीदवार हैं. "ग्राहक को जोखिम है" और "संभावित धोखाधड़ी वाला ऑर्डर" नोट से, इन खातों को प्राथमिकता देने में मदद मिलती है.
8. बड़े पैमाने पर उल्लंघन का पता लगाना
विश्लेषण के इस आखिरी चरण में, आपको नेटवर्क को बड़े पैमाने पर विज़ुअलाइज़ करना होगा. एक खाते से शुरुआत करने के बजाय, आपको संदिग्ध खातों के सेट के बीच कनेक्शन के लिए क्वेरी करनी होगी.
इससे आपको यह देखने में मदद मिलती है कि क्या कई स्वतंत्र जांचें, असल में धोखाधड़ी करने वाले एक ही बड़े गिरोह का हिस्सा हैं.
स्केल की गई क्वेरी चलाना
अपनी नोटबुक में यह क्वेरी चलाएं.
%%bigquery --graph
GRAPH fraud_demo.FraudDemo
MATCH
p= ANY SHORTEST (a:Customer)
  ( -[e:OwnsEmail|OwnsPhone|LinkedToAddress]- (n) ){3, 5}
(reachable_a:Customer)
-- these IDs are from the previous results
WHERE a.account_id in (   "845f2b14-cd10-4750-9f28-fe542c4a731b"
  , "3ff59684-fbf9-40d7-8c41-285ade5002e6"
  , "8887c17b-e6fb-4b3b-8c62-cb721aafd028"
  , "03e777e5-6fb4-445d-b48c-cf42b7620874"
  , "81629832-eb1d-4a0e-86da-81a198604898"
  , "845f2b14-cd10-4750-9f28-fe542c4a731b",
   "89e9a8fe-ffc4-44eb-8693-a711a3534849"
 )
 LIMIT 400
RETURN TO_JSON(p) as paths
नतीजों को समझना
इस क्वेरी से एक जटिल ग्राफ़ मिलता है. इसमें दिखाया जाता है कि संदिग्ध खाते किस तरह एक-दूसरे से जुड़े हैं और संसाधनों को शेयर करते हैं. अब आपको बड़े पैमाने पर धोखाधड़ी का पता लगाने की सुविधा मिलेगी. इससे, ऐसी गतिविधियों के क्लस्टर की पहचान की जा सकेगी जिनके लिए, मिलकर कार्रवाई करने की ज़रूरत हो सकती है.

9. स्टोरेज में जगह बनाएं
इस कोडलैब में इस्तेमाल किए गए संसाधनों के लिए, अपने Google Cloud खाते पर शुल्क लगने से बचने के लिए, आपको डेटासेट और प्रॉपर्टी ग्राफ़ को मिटाना होगा.
अपने एनवायरमेंट को क्लीन अप करने के लिए, ये एसक्यूएल स्टेटमेंट चलाएं.
DROP PROPERTY GRAPH IF EXISTS fraud_demo.FraudDemo;
DROP SCHEMA IF EXISTS fraud_demo CASCADE;
10. बधाई हो
बधाई हो! आपने BigQuery Graph का इस्तेमाल करके, धोखाधड़ी का पता लगाने वाला समाधान बना लिया है.
आपने ये काम करने का तरीका सीख लिया है:
- Cloud Storage से BigQuery में डेटा लोड करना.
- डीडीएल का इस्तेमाल करके, प्रॉपर्टी ग्राफ़ तय करना.
- GQL का इस्तेमाल करके ग्राफ़ से क्वेरी करें, ताकि आसान और जटिल संबंधों का पता लगाया जा सके.
- जोखिम की पहचान करने के लिए, ग्राफ़ के आंकड़ों को कारोबार के डेटा के साथ जोड़ें.
- बड़े पैमाने पर नेटवर्क को विज़ुअलाइज़ करें.